جدار الحماية (Firewall): حارس شبكتك الأول، شرح من الصفر
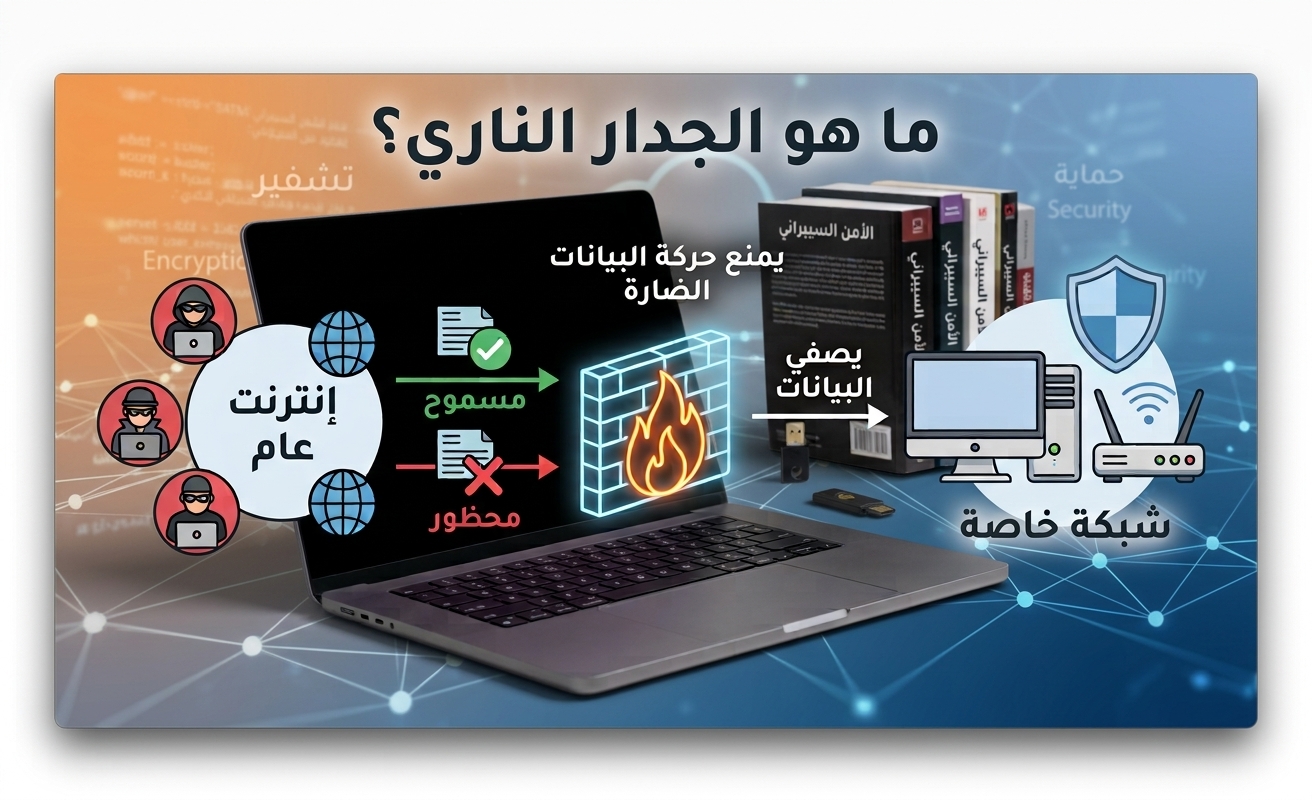
تخيّل مبنى شركة له بوابة واحدة يقف عليها حارس أمن. الحارس يتحقق من كل شخص يدخل أو يخرج. من يحمل تصريحاً يدخل، ومن لا يحمله يُمنع.
جدار الحماية (Firewall) هو هذا الحارس، لكن لشبكتك أو جهازك. هو نظام يراقب حركة البيانات الداخلة والخارجة، ويقرر وفق قواعد محددة ما المسموح به وما الممنوع.
كيف يعمل جدار الحماية؟
البيانات على الإنترنت تنتقل في وحدات صغيرة تسمى حزم (Packets). كل حزمة تحمل معلومات مثل:
- عنوان IP المصدر: من أين أتت الحزمة
- عنوان IP الوجهة: إلى أين تذهب
- رقم المنفذ (Port): أي خدمة تستهدف، مثل 443 لمواقع HTTPS و 22 لخدمة SSH
- البروتوكول: مثل TCP أو UDP
يفحص جدار الحماية هذه المعلومات ويقارنها بقائمة القواعد، ثم يتخذ أحد قرارين: السماح (Allow) أو المنع (Deny/Drop).
مثال على قواعد بسيطة
| القاعدة | المصدر | المنفذ | الإجراء |
|---|---|---|---|
| 1 | أي مصدر | 443 (HTTPS) | سماح ✅ |
| 2 | عنوان IP الإدارة فقط | 22 (SSH) | سماح ✅ |
| 3 | أي مصدر | أي منفذ | منع ❌ |
لاحظ أن القاعدة الأخيرة تمنع كل ما لم يُسمح به صراحة. هذا مبدأ مهم سنعود إليه.
أنواع جدران الحماية
1. جدار تصفية الحزم (Packet Filtering)
أبسط الأنواع. يفحص كل حزمة بشكل منفصل حسب عنوان IP والمنفذ فقط. هو سريع، لكنه لا يفهم سياق الاتصال.
2. جدار فحص الحالة (Stateful Inspection)
أذكى من السابق، لأنه يتذكر الاتصالات القائمة. فإذا طلبت صفحة من موقع، يعرف أن الرد القادم جزء من اتصال بدأته أنت، فيسمح به.
3. جدار التطبيقات أو الوكيل (Proxy / Application Firewall)
يعمل على مستوى التطبيق، فيفهم محتوى حركة البيانات نفسها مثل طلبات HTTP، وليس العناوين فقط.
4. جدار الجيل التالي (NGFW)
يجمع كل ما سبق ويضيف ميزات متقدمة، مثل:
- التعرف على التطبيقات (يميّز بين يوتيوب وواتساب مثلاً)
- نظام كشف ومنع التسلل (IPS)
- فحص حركة البيانات المشفرة
- تحديثات مستمرة عن التهديدات
ومن أشهر الأمثلة عليه: FortiGate و Palo Alto و Cisco Firepower.
5. جدار حماية تطبيقات الويب (WAF)
مخصص لحماية المواقع وتطبيقات الويب من هجمات مثل حقن SQL و XSS. ومن أمثلته Cloudflare WAF، وإضافة Wordfence لمواقع ووردبريس.
جدار على مستوى الجهاز أم على مستوى الشبكة؟
| جدار الجهاز (Host-based) | جدار الشبكة (Network-based) | |
|---|---|---|
| أين يعمل؟ | على جهاز واحد | على حدود الشبكة كاملة |
| أمثلة | جدار Windows Defender، و ufw في لينكس | أجهزة FortiGate، و pfSense |
| يحمي | الجهاز نفسه | كل الأجهزة خلفه |
الأفضل: استخدام الاثنين معاً. هذا ما يسمى الدفاع بالعمق (Defense in Depth).
ماذا لا يستطيع جدار الحماية فعله؟
جدار الحماية مهم جداً، لكنه ليس حلاً سحرياً:
- ❌ لا يحميك إذا ضغطت بنفسك على رابط تصيد ونزّلت ملفاً خبيثاً
- ❌ لا يمنع الهجمات التي تأتي من داخل الشبكة إذا لم يُعدّ لذلك
- ❌ قد لا يكشف الهجمات المخفية داخل حركة مشفرة دون إعداد خاص
لذلك يعمل جدار الحماية جنباً إلى جنب مع برامج مكافحة الفيروسات، والتحديثات، وتوعية المستخدمين.
أفضل الممارسات (للمستوى المتوسط)
- المنع الافتراضي (Default Deny): امنع كل شيء، ثم اسمح فقط بما تحتاجه فعلاً.
- مبدأ أقل الصلاحيات: لا تفتح منفذاً لكل العالم إذا كان يحتاجه عنوان واحد فقط.
- رتّب القواعد بعناية: جدار الحماية يقرأ القواعد من الأعلى للأسفل، وتُطبق أول قاعدة مطابقة.
- فعّل السجلات (Logs): راجعها دورياً لاكتشاف المحاولات المشبوهة.
- راجع القواعد بانتظام: احذف القواعد القديمة التي لم تعد مستخدمة.
- حدّث النظام: جدار الحماية نفسه قد تكون فيه ثغرات.
جرّب بنفسك
على ويندوز: ابحث عن Windows Defender Firewall with Advanced Security وتصفّح القواعد الموجودة.
على لينكس (أوبونتو):
sudo ufw status                  # عرض حالة الجدار
sudo ufw default deny incoming   # منع كل الوارد افتراضياً
sudo ufw allow 443/tcp           # السماح بـ HTTPS
sudo ufw enable                  # تفعيل الجدار
⚠️ إذا كنت متصلاً بخادم عن بُعد عبر SSH، اسمح بالمنفذ 22 قبل تفعيل الجدار، وإلا ستقفل الباب على نفسك!
الخلاصة
- جدار الحماية هو الحارس الذي يقرر ما يدخل شبكتك وما يخرج منها.
- يعمل بفحص الحزم ومقارنتها بقواعد محددة.
- أنواعه تتدرج من تصفية الحزم البسيطة إلى جدران الجيل التالي الذكية.
- قوته في إعداده الصحيح، وأهم مبدأ فيه: امنع كل شيء، واسمح بما تحتاجه فقط.
